
Sabit Disk İmhasında Kritik Hata: Silmek Artık Yeterli Değil
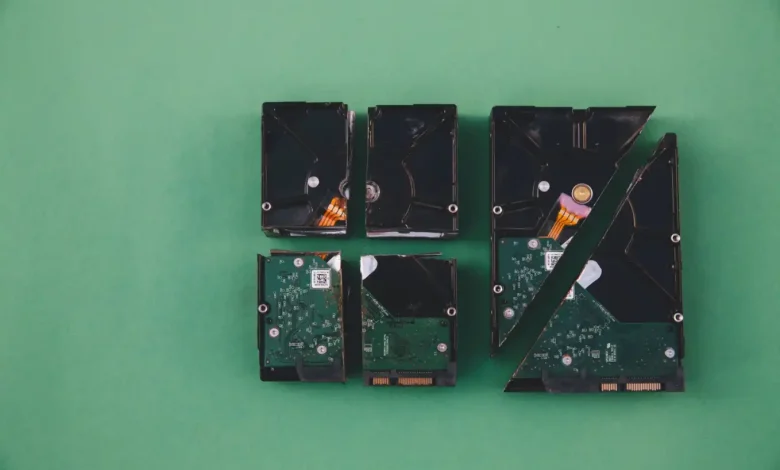
Kurumsal veri güvenliği, dijital çağın en temel gerekliliklerinden biri haline geldi. Ancak sabit disk imhası süreçlerinde uygulanan geleneksel yöntemlerin, özellikle de basit dosya silme veya disk formatlama işlemlerinin, verilerin kalıcı olarak yok edilmesinde yetersiz kaldığı ortaya çıkıyor. Katı hal sürücülerinin (SSD) yükselişine rağmen, mekanik sabit diskler (HDD) dünya genelindeki veri merkezlerinde ve büyük işletmelerde hala devasa miktarda bilginin ana taşıyıcısı konumundadır.
Bu durum, kurumların kullanım ömrünü tamamlamış veya elden çıkarılacak disklerdeki hassas verilerin korunmasına yönelik sorumluluklarını daha da artırıyor. Basit bir silme işleminin ardında, kişisel bilgilerden ticari sırra kadar geniş bir yelpazedeki verilerin, profesyonel kurtarma yöntemleriyle yeniden erişilebilir olması büyük bir risk oluşturuyor. Bu potansiyel güvenlik açığı, şirketleri ve veri merkezlerini veri imha politikalarını yeniden gözden geçirmeye zorluyor.
Disk İmha Yöntemleri: Yüzeydeki Güvenlik Yanılgısı
Yıllardır birçok kullanıcı ve kurum, bir sabit diskteki dosyaları silmenin veya diski formatlamanın verileri tamamen ortadan kaldırdığına inanmıştır. Bu yaygın kanı, özellikle kişisel kullanımda genellikle yeterli gibi görünse de, kurumsal ortamlarda ve hassas veri söz konusu olduğunda ciddi bir yanılgıdır. Modern veri kurtarma teknolojileri, silinen verileri fiziksel diskin yüzeyinden okuyarak yeniden bir araya getirme yeteneğine sahiptir. Bu durum, özellikle eski nesil manyetik sabit diskler için geçerlidir.
Mekanik sabit diskler, verileri manyetik plakalar üzerine yazar ve okur. Bir dosya silindiğinde veya disk formatlandığında, işletim sistemi yalnızca o dosyanın veya disk bölümünün dizin işaretçilerini kaldırır. Yani, disk üzerindeki fiziksel veri noktalarına ulaşan yol kaldırılır ancak verinin kendisi, üzerine yeni bir veri yazılana kadar manyetik izler olarak kalmaya devam eder. Bu yüzeydeki yanıltıcı temizlik, birçok şirketin veri güvenliği protokollerinde kör bir nokta oluşturabilir.
Dosyaları Silmek Neden Yeterli Değil? Veri Kurtarma Potansiyeli
Bilgisayarın dosya sistemi, her bir dosyanın nerede başladığını ve nerede bittiğini gösteren bir harita görevi görür. Bir dosyayı sildiğinizde, bu haritadaki ilgili işaretçi kaldırılır ve işletim sistemi, o alanın artık boş olduğunu düşünerek üzerine yeni veri yazmaya hazır hale gelir. Ancak bu, verinin fiziksel olarak silindiği anlamına gelmez. Manyetik izler, disk plakaları üzerinde hâlâ mevcuttur ve özel yazılımlar veya donanımlar aracılığıyla kurtarılabilir.
Kurtarma yazılımları, diskin boş olarak işaretlenmiş alanlarını tarayarak eski manyetik izleri tespit edebilir ve bu izleri anlamlı verilere dönüştürebilir. Bu yöntem, bir diskin sadece bir veya iki kez formatlanması durumunda bile etkili olabilir. Özellikle hassas bilgilerin bulunduğu sabit disklerin elden çıkarılması veya yeniden kullanılması öncesinde bu potansiyelin göz önünde bulundurulması kritik önem taşır. Kurumlar, bu basit gerçeği göz ardı ettiklerinde büyük risklerle karşı karşıya kalırlar.
Kurumsal Veri Merkezleri ve Gizlilik Riskleri
Büyük veri merkezleri, bankalar, sağlık kuruluşları ve devlet kurumları gibi yapılar, milyonlarca kullanıcının kişisel bilgilerini, finansal kayıtlarını ve diğer kritik verilerini barındırır. Bu kuruluşlar için veri güvenliği, sadece bir teknoloji meselesi değil, aynı zamanda yasal uyumluluk, müşteri güveni ve kurumsal itibarın korunmasıyla doğrudan ilişkilidir. Kullanım ömrünü tamamlamış sabit disklerin, yetersiz imha yöntemleriyle elden çıkarılması, potansiyel veri sızıntılarına kapı aralar.
Bir veri ihlali durumunda, kurumlar ciddi maddi cezalara, hukuki davalara ve telafisi zor itibar kayıplarına maruz kalabilir. Bu risk, özellikle kişisel verilerin korunmasına yönelik artan küresel düzenlemeler (örneğin KVKK) ışığında daha da büyümektedir. Bu nedenle, veri merkezlerinin ve işletmelerin, depolama aygıtlarını imha ederken endüstri standartlarını aşan, kanıtlanmış ve denetlenebilir yöntemler kullanması bir zorunluluktur. Güvenlik zafiyetleri, sadece doğrudan bir saldırıdan değil, aynı zamanda yanlış uygulanan imha protokollerinden de kaynaklanabilir.
Güvenli Veri İmhası İçin Kanıtlanmış Yöntemler
Verilerin sabit disklerden kalıcı olarak silinmesi için çeşitli etkili yöntemler mevcuttur. Bu yöntemler, basit dosya silme işlemlerinin aksine, verilerin kurtarılmasını imkansız hale getirmeyi hedefler. Kurumlar, hassas verilerin gizliliğini sağlamak için bu tür profesyonel imha yöntemlerine başvurmalıdır:
- Veri Üzerine Yazma (Data Overwriting): Diskin tüm sektörlerine rastgele veya belirli desenlerde verilerin birden fazla kez yazılması işlemidir. Bu işlem, eski manyetik izleri yeni verilerle tamamen kapatır. Genellikle ABD Savunma Bakanlığı (DoD) standartları gibi belirli protokoller izlenir.
- Manyetik Alanla İmha (Degaussing): Yüksek yoğunluklu bir manyetik alan oluşturarak manyetik sabit disklerin veri plakalarındaki manyetik düzeni bozan bir yöntemdir. Bu işlem, verileri tamamen okunamaz hale getirir ve diski kullanılamaz kılar. SSD’ler için etkili değildir.
- Fiziksel İmha: Diskin tamamen fiziksel olarak parçalanması, öğütülmesi veya eritilmesi işlemidir. Bu, en kesin imha yöntemlerinden biridir ve veriye fiziksel erişimi tamamen engeller. Profesyonel disk öğütücüleri ve kırıcılar kullanılarak yapılır.
Bu yöntemlerin her biri, veri türüne, diskin teknolojisine ve güvenlik gereksinimlerine göre dikkatle seçilmelidir. Kurumlar, bu süreçleri kendi bünyelerinde yönetmek yerine, bu alanda uzmanlaşmış ve sertifikalı veri imha hizmeti sağlayan firmalarla çalışmayı tercih edebilirler. Bu, hem yasal uyumluluğu sağlar hem de olası güvenlik risklerini minimize eder.
Veri Güvenliğinin Geleceği: Sorumluluk ve Standartlar
Dijital verinin hacmi ve hassasiyeti her geçen gün artarken, veri imha süreçlerinin önemi de paralel olarak yükselmektedir. Veri güvenliğinin geleceği, sadece siber saldırılara karşı savunma mekanizmaları geliştirmekten ibaret değildir; aynı zamanda verilerin yaşam döngüsünün son aşaması olan imha sürecinin de aynı titizlikle yönetilmesini gerektirir. Kurumlar, bu alandaki sorumluluklarını net bir şekilde anlamalı ve bu sorumlulukları kurumsal politikalarına entegre etmelidir.
Endüstri standartlarının sürekli güncellenmesi ve uyumluluk denetimlerinin sıkılaştırılması, veri imha süreçlerinin etkinliğini artırmanın anahtarıdır. Bu, sadece büyük veri merkezleri için değil, her boyuttaki işletme için geçerlidir. Şeffaf, denetlenebilir ve kanıtlanabilir veri imha yöntemleri benimsemek, hem yasal yükümlülükleri yerine getirmek hem de müşteri ve paydaş nezdinde güvenilir bir imaj oluşturmak açısından hayati önem taşır. Veri imha süreçlerine yatırım yapmak, uzun vadede potansiyel krizleri önlemenin ve kurumsal sürdürülebilirliği sağlamanın temel bir parçasıdır.
Sık Sorulan Sorular
İlgili Makaleler
- ›PC Performans Testi: Yanlış Yöntemleri Bırakın, Doğru Sonuçlara Ulaşın
- ›NFC Etiketleriyle Kablo Karmaşasına Akıllı Çözüm
- ›Kablosuz Farenin Pil Ömrünü İki Katına Çıkaran Basit Ayar
- ›AMD Ekran Kartı Sorunları: Siyah Ekran ve Sürücü Hatalarında Çözümler
- ›QWERTY'nin Tahtına Aday Dvorak Klavye Düzeni Neden Başarısız Oldu?

